攻击面测绘
很多企业的安全隐患并不在核心系统里,而在被遗忘的测试机、过期域名和配置失误的接口上。我们通过资产测绘与外部探测,先画出完整的攻击面清单,再结合人工渗透验证哪些入口真实可用。交付物是一份按可达性排序的资产与风险台账,让后续每一次安全投入都有明确坐标,不再依赖猜测决定加固方向。
// 信息安全 · 常州
常州续继信息安全有限公司成立于常州,专注为企业用户提供渗透测试、漏洞评估与等级保护咨询等信息安全服务。我们不贩卖焦虑,只交付可验证的结论:哪些风险真实存在、影响范围多大、按什么顺序修。每一份报告都附复测机制,问题闭环才算交付完成。服务覆盖网站、内网系统、移动应用与云上环境,适合正在扩张但安全体系尚未成型的中型企业。
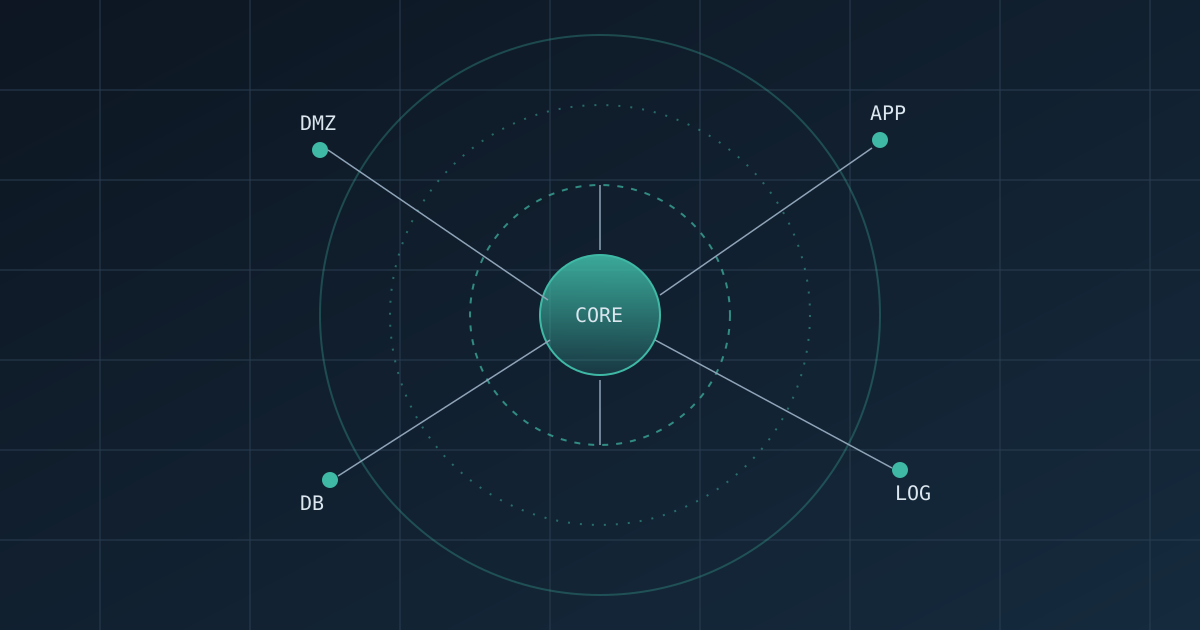
很多企业的安全隐患并不在核心系统里,而在被遗忘的测试机、过期域名和配置失误的接口上。我们通过资产测绘与外部探测,先画出完整的攻击面清单,再结合人工渗透验证哪些入口真实可用。交付物是一份按可达性排序的资产与风险台账,让后续每一次安全投入都有明确坐标,不再依赖猜测决定加固方向。
只出报告不改漏洞的测试没有意义。我们的渗透流程分为四段:授权与范围确认、测试执行、报告讲解会、修复复测。每个漏洞都记录复现步骤与影响证据,报告中给出修复建议后,我们会配合开发团队逐条确认方案是否真正封堵成因,而不是只挡住表象。修复完成后安排复测,输出前后对比结论,形成可审计的闭环记录。
等级保护、数据分类分级这类合规要求,难点不在条文本身,而在如何翻译成开发与运维能执行的动作。我们把测评指标拆解到具体的配置项、审批流程与文档模板中,交付差距分析清单与整改路线图,并在整改过程中提供咨询支持。目标是让合规工作融入日常运维,而不是每年测评前突击补材料。
以下条目对应 服务项目页 中的完整说明,可按需单项采购或组合成年度安全计划。
模拟真实攻击者手法,验证 Web 应用、接口与内网环境的可利用风险,并给出修复建议。
对批量资产进行自动化扫描与人工核验,去除误报后输出按风险排序的漏洞清单。
覆盖定级备案、差距分析与整改方案设计,让企业以更少返工通过正式测评。
针对操作系统、数据库与中间件的基线核查与配置收紧,逐台交付加固前后对比记录。
发生入侵、勒索或数据泄露迹象时,协助定位入口、评估影响范围并恢复业务。
面向开发、运维与管理层的分层培训,用真实案例讲清常见漏洞的成因与编码规范。
在源代码层面排查注入、越权与敏感信息处理缺陷,附逐条标注的审计报告。
协助搭建日志采集、关联分析与告警链路,让异常行为在第一时间被看见。
梳理数据资产与流转路径,建立分类分级标准与最小权限的访问控制策略。
了解资产范围、业务敏感点与合规要求,确定服务边界。
出具测试方案、时间窗口与授权书,明确红线清单。
按方案执行,交付报告并召开讲解会逐条确认。
配合整改,复测验证后输出闭环结论。
更多问题见 常见问题详解。
发一封邮件说明你的业务场景,我们会在工作日内回复评估建议。联系我们